📡
RADIUS e TACACS+
FreeRADIUS 3.2 e tac_plus-ng contra o mesmo banco. O protocolo é escolhido por equipamento, ou herdado do fabricante.
O H2NODE Auth centraliza o acesso administrativo à rede: switches, roteadores, OLTs e CGNAT autenticam pelo mesmo servidor RADIUS e TACACS+, cada técnico entra com a própria conta e o nível certo para cada fabricante — e quem fez o quê fica no accounting.
Quando todo mundo entra como admin, ninguém sabe quem mudou a VLAN às três da manhã — e tirar o acesso de quem saiu vira trocar senha em cem caixas. Com o H2NODE Auth, a conta é da pessoa, o acesso é por perfil e o registro é automático.
ssh do técnico ao registro do comando.O técnico acessa o equipamento por SSH ou console com a própria conta.
O equipamento pergunta ao H2NODE Auth em 1812/udp ou 49/tcp, com o segredo do cadastro.
Confere senha, validade e se o IP de origem está na allowlist do grupo.
Devolve o nível certo do fabricante: Huawei-Exec-Privilege, priv-lvl, grupo do RouterOS…
Sessão e cada comando executado vão para o painel, com export CSV.
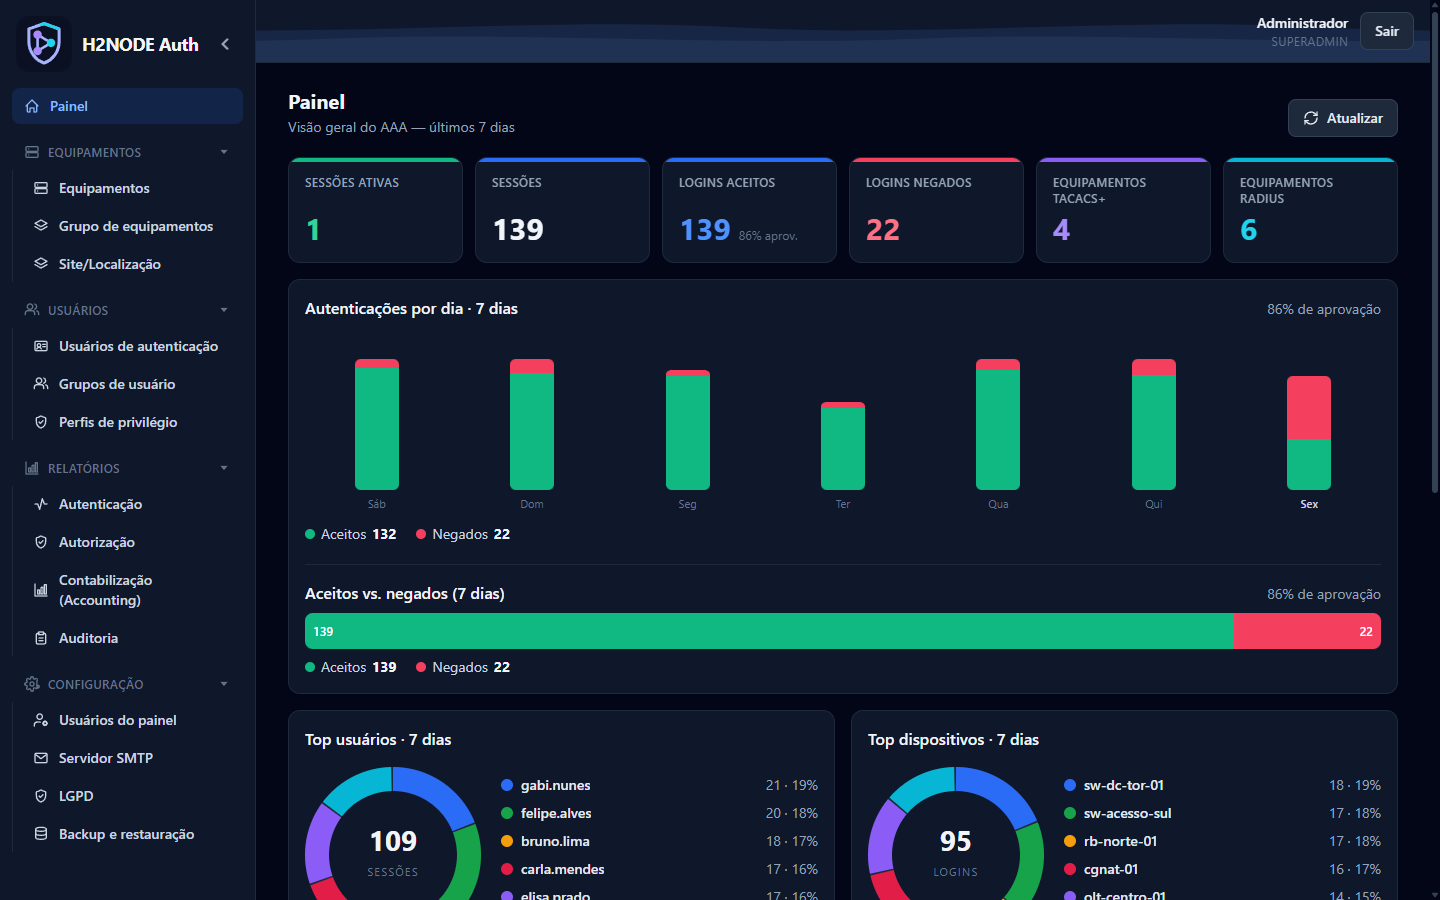
Cadastro de equipamentos e técnicos, perfis por fabricante e os relatórios de Authentication, Authorization e Accounting. Clique numa tela para ampliar.
FreeRADIUS 3.2 e tac_plus-ng contra o mesmo banco. O protocolo é escolhido por equipamento, ou herdado do fabricante.
admin-full, operator e read-only já traduzidos em atributos de Huawei, Juniper, Datacom, MikroTik e A10, e em priv-lvl no TACACS+.
Cada grupo de usuários só autentica de redes cadastradas — gerência, VPN do NOC, parceiro. IPv4 e IPv6.
Sessões e comandos executados, por usuário e equipamento, com dashboard de 7 dias e exportação CSV.
Segredo RADIUS e chave TACACS+ por equipamento ou herdados do fabricante, cifrados em repouso (Fernet). BlastRADIUS mitigado.
superadmin, admin, operator e auditor com menu por papel; 2FA TOTP com códigos de recuperação e dispositivo confiável.
Novo usuário cria a própria senha pelo link; o técnico redefine a senha AAA sem abrir chamado.
Backup sob demanda e agendado por FTP/FTPS, com restauração pelo painel — pronto para o H2NODE Backup.
Aviso de privacidade, encarregado e prazos de retenção com exclusão automática de logins, accounting e auditoria.
Senha em SSHA2-512 e hash NT (PAP e MS-CHAPv2); no TACACS+, conferida em tempo real pelo MAVIS no mesmo banco.
Antes de aceitar, o IP real de quem conectou é comparado com as redes do grupo do usuário.
O perfil vira os atributos do fabricante do equipamento, ou priv-lvl e AV pairs no TACACS+.
Start, Interim e Stop das sessões e cada comando executado, com dashboard e CSV.
make init, make build e make up. Segredos gerados na hora; migrações e seed rodam sozinhos no start.
Código aberto, licença MIT. Use, adapte e contribua — só mantenha o crédito ao autor.
Desenvolvido por Everton Herculano · © 2026 H2NODE Auth