🐧
Servidores Linux
Pastas, arquivos e bancos MySQL/MariaDB, PostgreSQL e SQL Server — cada banco vira um arquivo separado.
O H2NODE Backup faz, recebe, valida e acompanha backups de servidores Linux e cPanel/WHM, computadores Windows, MikroTik, switches, roteadores e OLTs — tudo cifrado com GPG e visível num painel web.
O H2NODE não para em “o arquivo chegou”. Ele decifra, testa o conteúdo e volta a conferir de tempos em tempos — e avisa quando alguma coisa sai do ritmo.
Script no cron do Linux ou app na bandeja do Windows gera tar e dumps de banco.
Cada parte é cifrada com a chave pública do servidor ainda na origem.
rsync sobre SSH (ou HTTPS com retomada). O cliente só escreve na própria pasta.
Confere tamanho, SHA-256 e manifesto, decifra em streaming e testa o conteúdo.
Retenção aplicada, métricas no dashboard e alertas de falha, atraso ou disco.
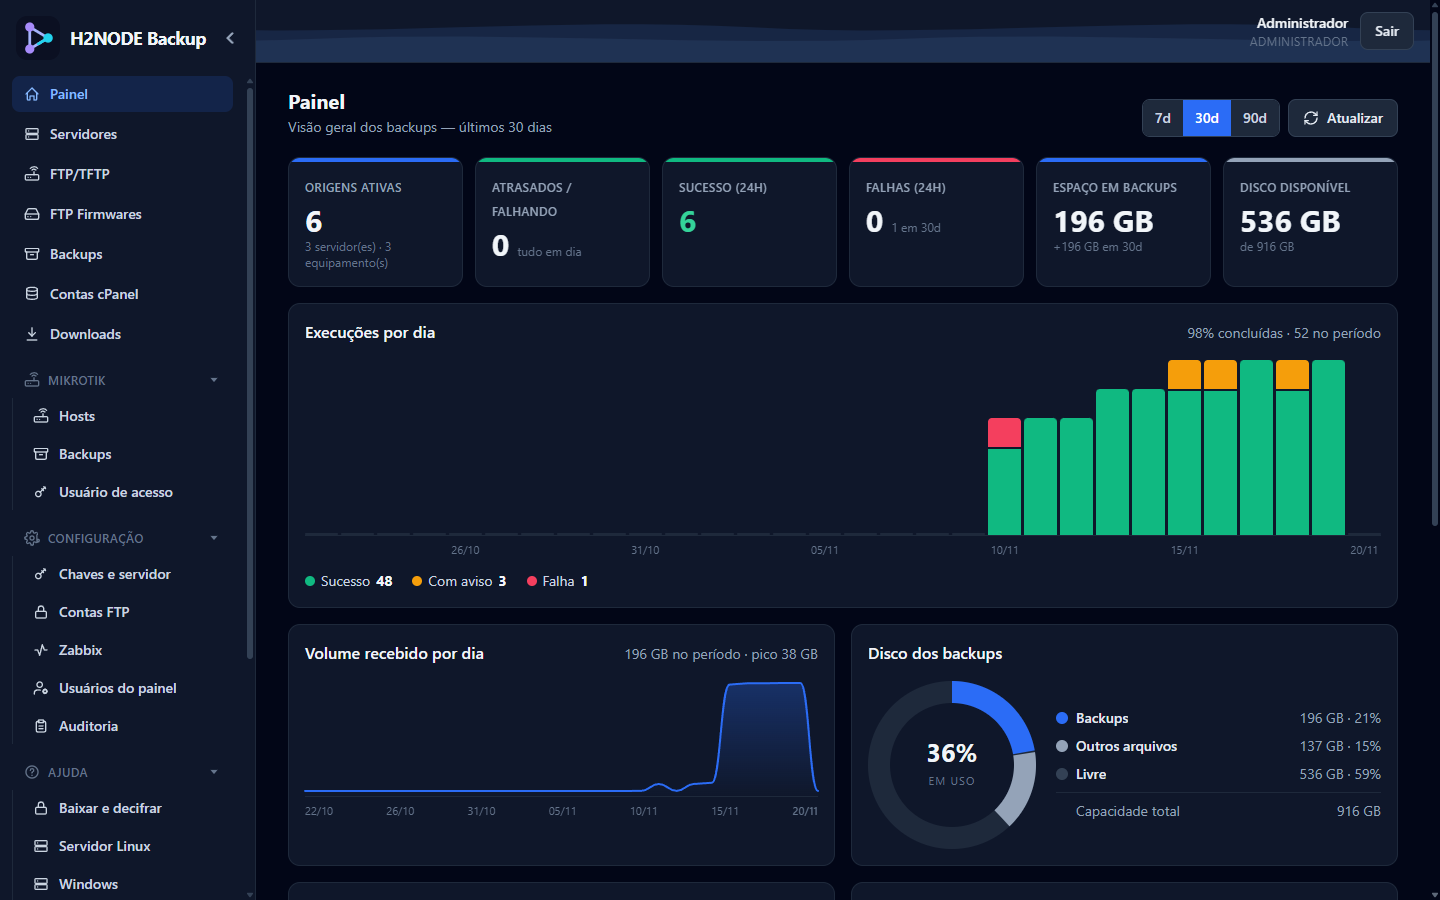
Um painel web com login, 2FA e papéis (admin, operador e auditor). Clique numa tela para ampliar.
Pastas, arquivos e bancos MySQL/MariaDB, PostgreSQL e SQL Server — cada banco vira um arquivo separado.
Arquivos grandes enviados um a um e checagem de que todas as contas têm backup no dia, com versões e download por conta.
App com ícone na bandeja (Go + Wails): agenda, cifra no próprio PC e envia por HTTPS com retomada de envios interrompidos.
Coleta periódica via /export por SSH, cifrada em memória. Lista de hosts importável e chave SSH fixada na primeira coleta.
Configs via FTP/TFTP de Datacom, Huawei, Juniper e Fiberhome (com campo para UNM2000), versionadas e restritas a IPs cadastrados.
Execuções por dia, volume, crescimento, clientes atrasados e top consumidores. Template Zabbix pronto e token gerado no painel.
O worker aplica a retenção de cada cliente e monitora o disco, para o armazenamento nunca te pegar de surpresa.
Arquivos pequenos e médios são decifrados no próprio navegador — a chave não vai para o servidor. Link temporário assinado de 1 hora.
Senhas Argon2id, 2FA opcional, papéis admin/operador/auditor e trilha de auditoria de cada ação.
Confere tamanho e SHA-256 e valida o manifesto enviado pelo agente.
Confirma que o arquivo foi cifrado para a chave do servidor — e não para outra qualquer.
Decifra sem gravar em disco e testa cada formato: gzip/tar, fim de dump SQL, cabeçalho MTF do SQL Server.
A cada 30 dias (padrão) volta a conferir tudo, para pegar corrupção silenciosa antes de você precisar do backup.
make init, make build e make up. O agente Linux se instala com install.sh e já entra no cron.
Código aberto, licença MIT. Use, adapte e contribua — só mantenha o crédito ao autor.
Desenvolvido por Everton Herculano · © 2026 H2NODE Backup